Masuk tirto.id
tirto.id - Ekosistem seluler Indonesia masih menyisakan celah yang dapat dimanfaatkan pelaku kejahatan siber. Kondisi ini dapat membuka ruang bagi berbagai modus kejahatan berbasis seluler.
Salah satu celah itu terlihat dari beredarnya tautan yang mengatasnamakan program pemerintah hingga pesan singkat palsu yang menyasar pengguna telepon seluler. Modusnya beragam, mulai dari meminta data pribadi melalui situs tiruan hingga mengarahkan korban ke laman yang dapat digunakan untuk mencuri informasi.
Salah satu contohnya adalah tautan yang beredar melalui Facebook dan mengklaim pemerintah membagikan laptop serta headphone gratis kepada anak sekolah dari keluarga kurang mampu.
Akun Facebook bernama "program pemerintah hedphon & laptop 2026" mengunggah informasi tersebut pada Selasa (29/9/2026). Unggahan itu mengklaim bahwa pemerintah membagikan 16 ribu laptop dan headphone secara gratis.
Dalam unggahan tersebut, pengguna diarahkan untuk mendaftarkan data diri melalui suatu situs tertentu. Situs tersebut meminta nama lengkap sesuai KTP elektronik, provinsi, dan nomor Telegram aktif. Pengguna kemudian diminta memasukkan kode OTP yang dikirim melalui Telegram.
Tirto menemukan akun tersebut hanya memiliki lima pengikut dan dua unggahan. Akun itu juga tidak memiliki keterkaitan dengan Kementerian Sosial maupun lembaga pemerintah yang menangani bantuan pendidikan.
Tirto juga menganalisis alamat situs tersebut melalui URLScan.io. Situs tersebut diketahui berkomunikasi dengan dua alamat IP di dua negara dan dua domain. Alamat IP utama berada di Singapura dan terhubung dengan OVH OVH SAS, Prancis. Domain tersebut dibuat pada 28 Agustus 2026 dengan masa berlaku tiga bulan.
Informasi soal bantuan laptop dan headphone tersebut juga tidak sesuai dengan Program Indonesia Pintar (PIP). Berdasarkan Permendikdasmen Nomor 11 Tahun 2026, PIP merupakan bantuan pendidikan berupa uang yang bersumber dari APBN dan diberikan kepada peserta didik yang memenuhi kriteria.
Pemerintah memang memiliki Program Digitalisasi Pembelajaran yang mencakup penyediaan perangkat untuk mendukung pembelajaran. Namun, program tersebut ditujukan kepada satuan pendidikan dan bukan berupa pendaftaran laptop gratis bagi siswa melalui tautan yang beredar di media sosial.
Unggahan media sosial dan tautan tersebut menjadi salah satu contoh bagaimana pelaku kejahatan siber menyasar data pribadi melalui ekosistem seluler.
Komdigi Usut Dugaan Perdagangan Data
Di tengah maraknya modus kejahatan siber yang menyasar data pribadi, Kementerian Komunikasi dan Digital (Komdigi) juga tengah mengusut dugaan jual beli data ilegal yang ramai diperbincangkan.
Direktur Jenderal Pengawasan Ruang Digital Komdigi, Alexander Sabar, mengatakan kementeriannya berkoordinasi dengan Polri dan Badan Siber dan Sandi Negara (BSSN) untuk mengusut persoalan tersebut.
Berdasarkan koordinasi dengan BSSN, Alexander menyebut data yang kembali beredar merupakan data lama yang dipublikasikan kembali.
“Kebocoran data yang saat ini sedang ramai merupakan data-data lama yang kemudian diramaikan kembali. Meski begitu, Komdigi tetap menindaklanjuti dengan melakukan pengusutan dan penindakan,” kata Alexander dalam keterangannya, dikutip Sabtu (3/10/2026).
Komdigi bersama Polri juga memetakan sejumlah situs dan kanal yang diduga memfasilitasi perdagangan data pribadi. Situs yang terbukti melanggar akan diblokir.

Alexander mengingatkan masyarakat agar tidak ikut menyebarkan kembali data pribadi milik orang lain. Data yang pernah bocor tetap merupakan data yang dilindungi dan tidak dapat disebarluaskan secara bebas.
"Masyarakat perlu memahami bahwa penyebaran data pribadi dapat memiliki konsekuensi hukuman berat,” ujar Alexander.
Penyebaran data pribadi tanpa izin dapat memiliki konsekuensi hukum berdasarkan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Persoalan perlindungan data menjadi penting karena data kependudukan dapat berkaitan dengan berbagai layanan digital. Dalam ekosistem seluler, data tersebut juga memiliki kaitan dengan proses registrasi kartu SIM prabayar.
Polisi Ungkap Modus Penipuan Fake BTS Kirim 20 Ribu SMS Phishing per Hari
Celah dalam ekosistem seluler juga terlihat dari pengungkapan kasus penggunaan Fake BTS oleh Subdirektorat 4 Direktorat Reserse Siber Polda Metro Jaya.
Polisi menetapkan lima tersangka dalam kasus penyebaran SMS phishing menggunakan perangkat Fake BTS. Perangkat tersebut digunakan di sejumlah lokasi ramai, termasuk kawasan MRT Bundaran HI hingga Blok M.
Kasubdit 4 Ditres Siber Polda Metro Jaya, AKBP Grawas Sugiharto, mengatakan pesan palsu yang disebarkan mengatasnamakan sejumlah perusahaan.
“Yang pertama adalah salah satu gerai coffee shop, yang kedua mengatasnamakan provider, serta yang ketiga adalah salah satu pihak perbankan," kata Grawas saat konferensi pers, Jumat (2/10/2026).
Polisi menemukan sebuah mobil berwarna silver yang berulang kali melintas dengan kecepatan rendah dari kawasan Bundaran HI menuju Blok M. Mobil tersebut digunakan untuk membawa perangkat Fake BTS.
Grawas menjelaskan perangkat tersebut bekerja dengan mennyimulasikan spektrum frekuensi GSM sehingga ponsel di sekitarnya dapat menerima sinyal seperti berasal dari BTS yang sah.
"Fake BTS ini adalah alat yang menyimulasikan spektrum frekuensi GSM kepada mobilephone atau handphone yang berada di sekitar alat tersebut sehingga alat tersebut dapat beroperasi layaknya BTS asli meskipun BTS tersebut adalah BTS bayangan atau Fake BTS," ujar Grawas.

Penggunaan perangkat tersebut menyasar lokasi dengan konsentrasi pengguna telepon seluler yang tinggi, seperti stasiun KRL dan MRT, pusat perbelanjaan, serta kawasan yang ramai pada jam berangkat dan pulang kerja.
"Mereka ibaratnya menebar jala, siapa tahu dari blasting ke tempat keramaian itu ada yang kena phishing," ujar Grawas.
Berdasarkan pemeriksaan forensik digital, polisi menemukan aktivitas pengiriman hingga 20 ribu SMS per hari.
“Dari 20.000 ini, mereka harapkan ada satu atau dua orang yang menjadi korban," kata Grawas.
Untuk membuat penerimanya tergiur, SMS tersebut menawarkan berbagai keuntungan, mulai dari poin, voucher, hingga barang tertentu. Pesan kemudian mengarahkan penerima ke situs palsu yang meminta informasi lanjutan.
Polisi telah memeriksa tiga orang yang menerima pesan tersebut. Namun, belum ditemukan kerugian materiil karena penerima pesan tidak sampai menyelesaikan proses pada situs palsu.
"Untuk kerugian materiil belum bisa kami datakan, sedang kami dalami. Karena, ketika masuk ke website palsu tersebut, si korban diminta untuk memasukkan credit card. Karena kebetulan dia tidak memiliki credit card, jadi dia tidak sempat menyelesaikan login-nya yang dari web palsu dimaksud," ujarnya.
Dalam kasus tersebut, polisi menetapkan GM, NL, AGW, JYI, dan AD sebagai tersangka. GM berperan sebagai pengemudi sekaligus operator Fake BTS. NL mencari kendaraan dan pengemudi. AGW memberikan pembayaran kepada NL dan GM. JYI bertugas sebagai teknisi yang memasang perangkat, sedangkan AD mengatur isi dan jumlah SMS yang dikirim.
Polisi menyita mobil, komponen Fake BTS, baterai, amplifier, power supply, lima telepon seluler, buku rekening, dan kartu ATM.
Menurut Grawas, para tersangka mempelajari penggunaan Fake BTS melalui internet dan media sosial. Salah satu tersangka disebut memperoleh informasi mengenai perangkat tersebut melalui Telegram.
Polisi masih mengembangkan perkara untuk mengetahui kemungkinan keterlibatan pihak lain. Grawas meminta masyarakat tidak mudah mengeklik tautan yang dikirim melalui pesan mencurigakan.
"Kami mengharapkan para pengguna telepon seluler ini selalu think before click. Jadi, selalu berpikir apakah ini seperti mendapat bonus, atau mendapat undian, ataupun berita lain yang too good to be true itu segera dikonfirmasi atau dicek dan re-check," kata Grawas.
Verifikasi Biometrik dan Upaya Menutup Celah Keamanan
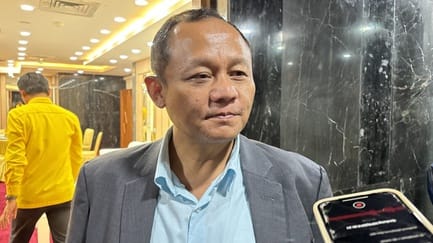
Pengamat keamanan siber Alfons Tanujaya menilai ekosistem seluler menjadi salah satu ruang yang menarik bagi pelaku kejahatan karena nomor seluler telah menjadi bagian penting dari identitas digital.
Menurut Alfons, banyak layanan digital masih mengandalkan nomor seluler sebagai salah satu syarat utama untuk membuat dan mengakses akun.
"Kalau ekosistem seluler itu tidak dapat dipungkiri bahwa identitas digital itu berbasiskan nomor seluler. Jadi, kamu mau bikin akun WhatsApp harus pakai nomor seluler," kata Alfons kepada Tirto, Senin (5/10/2026).
Menurut Alfons, nomor seluler menjadi kebutuhan dasar bagi pelaku yang ingin menjalankan penipuan secara digital. Pelaku membutuhkan identitas digital untuk menjalankan berbagai aksinya dan nomor seluler relatif mudah diperoleh.
"Kalau penipu ingin melakukan penipuan, syaratnya adalah dia harus memiliki identitas digital. Yang mudah didapatkan adalah nomor seluler karena WhatsApp ini masih belum memperbolehkan pembukaan akun tanpa nomor seluler," ujarnya.
Masalah tersebut semakin kompleks ketika data kependudukan telah tersebar atau bocor. Data tersebut dapat dimanfaatkan untuk berbagai kebutuhan, termasuk proses yang berkaitan dengan registrasi nomor seluler.
"Hal itu diperparah oleh satu, data kependudukan bocor. Hal yang kedua adalah pendaftaran kartu seluler baru mudah dilakukan hanya berbekal data kependudukan, dan data ini sudah bocor," kata Alfons.
Menurut Alfons, kondisi tersebut membuat pelaku dapat berganti-ganti nomor ketika nomor sebelumnya sudah digunakan untuk melakukan penipuan atau mulai terlacak.
"Setiap kali dia pakai nomor seluler A, nomor seluler satu sudah dipakai berhasil nipu, itu dilaporkan ke kepolisian, dilacak nomornya, dibuang, ganti nomor baru lagi, sudah aktif lagi," ujarnya.
Pola tersebut membuat pelaku memiliki persediaan nomor yang dapat digunakan kembali untuk menjalankan aksi.
"Hal ini membuat penipu memiliki peluru yang tidak habis-habisnya untuk melakukan penipuan," kata Alfons.
Pada kesempatan yang sama, Alfons juga menilai penerapan registrasi kartu SIM prabayar berbasis biometrik dapat menjadi salah satu cara untuk mempersempit ruang gerak pelaku.
Menurut Alfons, verifikasi biometrik dapat membuat pelaku tidak lagi leluasa mendaftarkan nomor baru setelah nomor sebelumnya digunakan untuk melakukan penipuan.
"Justru dengan adanya registrasi biometrik ini, ini akan sangat menekan pendaftaran nomor baru. Jadi, penipu sudah enggak leluasa lagi mendapatkan nomor prabayar baru untuk melakukan penipuan," ujarnya.
Namun, efektivitas kebijakan tersebut bergantung pada penerapan yang konsisten oleh seluruh operator seluler.
"Itu dengan catatan kalau memang pendaftaran kartu SIM prabayar berbasis biometrik ini dilakukan dengan konsisten oleh semua operator," kata Alfons.
Alfons mengaku menemukan fakta di lapangan mengenai kartu prabayar yang menurutnya masih dapat diperoleh tanpa melalui verifikasi biometrik pada dua operator. Oleh karena itu, dia meminta pemerintah memastikan seluruh operator menerapkan ketentuan yang sama.
Pasalnya, penerapan yang tidak seragam justru dapat membuat pelaku berpindah ke operator yang dianggap memiliki proses registrasi lebih longgar.
"Hal ini harus ditindak tegas. Kenapa? Karena ini berakibat pada tetap saja marak penipuan," ujarnya.
Alfons menilai operator yang menjalankan aturan secara ketat berpotensi dirugikan apabila pelaku justru beralih ke operator lain yang penerapannya lebih longgar.
"Secara enggak langsung, operator yang nurut itu malah kasihan, malah market-nya turun, lalu penipu-penipu ini lari ke operator lain yang longgar biometriknya," kata Alfons.
Karena itu, Alfons meminta pemerintah memastikan kepatuhan seluruh operator melalui pengawasan dan sanksi.
"Dari pemerintah perlu melakukan tindakan tegas. Berikan peringatan, kalau sudah membandel berikan hukuman yang tegas," ujarnya.
Bagi Alfons, persoalan tersebut tidak hanya berkaitan dengan teknologi, tetapi juga konsistensi pengelolaan identitas digital. Selama nomor seluler masih mudah diperoleh dan dapat digunakan kembali dengan identitas yang sulit ditelusuri, pelaku kejahatan masih memiliki ruang untuk menjalankan aksinya.
Rangkaian kasus tautan palsu, dugaan peredaran data pribadi, hingga penggunaan Fake BTS menunjukkan bahwa nomor seluler dan data pribadi menjadi bagian penting dalam berbagai modus kejahatan digital.
Karena itu, penguatan perlindungan data, registrasi kartu SIM, serta pengawasan terhadap ekosistem seluler menjadi bagian penting untuk mempersempit celah tersebut.
Penulis: Hanang Septioyudho
Editor: Fadrik Aziz Firdausi