Masuk tirto.id
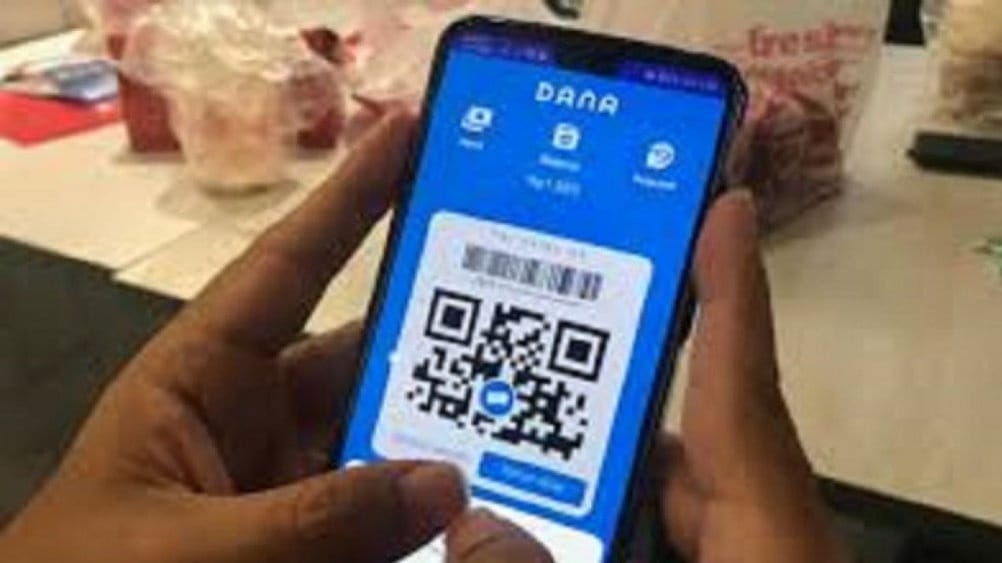
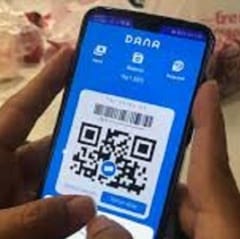
tirto.id - Kasus pembobolan kartu kredit melalui aplikasi dompet digital DANA tengah viral di media sosial. Perkara ini membuat kartu kredit milik pengguna yang terdampak, digunakan secara ilegal dan diam-diam. Pelaku diduga melakukan aksinya dengan memanfaatkan celah pada sistem pembayaran via kode QR di aplikasi DANA.
Kasus pembobolan kartu kredit melalui aplikasi DANA sebelumnya viral di media sosial Threads pekan ini. Melalui unggahan di platform tersebut, para korban membagikan pengalaman mereka terkait pembobolan tersebut.
Seturut Antara, sejumlah pengguna mengaku mereka telah menerima laporan transaksi kartu kredit secara tiba-tiba. Para korban menyatakan tidak mengenali atau pun melakukan transaksi tersebut.
Setelah dicek, transaksi tak dikenal ini rupanya dilakukan lewat metode pembayaran QR DANA. Salah satu korban mengaku tak menggunakan DANA, namun limit kartu kreditnya berkurang dengan keterangan telah digunakan untuk transaksi via QR DANA.
Kasus ini kemudian membuat Bank Indonesia (BI) buka suara. Dalam keterangannya pada Kamis (24/9/2026), BI meminta DANA untuk menginvestigasi insiden tersebut. Bank sentral juga memerintahkan dompet digital itu untuk memperkuat pengamanan sistem pembayaran mereka.
“Bank Indonesia telah melakukan langkah pengawasan dan meminta DANA melakukan investigasi secara menyeluruh," kata Kepala Departemen Komunikasi BI Ramdan Denny Prakoso pada Kamis.
Sementara itu, pihak DANA mengakui adanya insiden pembobolan dengan perantara sistem pembayaran mereka. Director of Communications DANA Indonesia, Olavina Harahap, menyebut pihaknya kini tengah memproses pengembalian dana atau limit kartu kredit para korban terdampak insiden ini.
"Kami juga terus berkoordinasi dengan Bank Indonesia dalam melaporkan perkembangan penanganan yang dilakukan serta memastikan transaksi pengguna tetap berjalan sesuai dengan standar keamanan sistem yang berlaku," urai Olavina pada Kamis.
Akan tetapi, bagaimana pembobolan kartu kredit bisa dilakukan melalui perantara aplikasi DANA dan bahkan telah membuat non-pengguna DANA turut terdampak?
Modus Pembobolan Kartu Kredit di Aplikasi DANA
Melansir Antara, insiden pembobolan kartu kredit melalui aplikasi DANA diduga dilakukan dengan sejumlah tahapan. Aksi pembobolan itu diduga berawal dari pencurian data kartu kredit yang mendahuluinya.
Dugaan ini diungkapkan oleh pakar keamanan siber, Alfons Tanujaya. Dalam keterangannya pada Selasa (22/9), Alfons menyebut insiden pembobolan kartu krediat diduga telah melibatkan tindak pencurian data digital.
Menurutnya, kuat dugaan bahwa pelaku menguasai suatu basis data para pengguna kartu kredit. Data ini bisa saja berasal dari upaya pencurian yang dilakukan pelaku atau memanfaatkan kebocoran data yang telah terjadi sebelumnya.
Jika pencurian data itu dilakukan sendiri oleh pelaku, Alfons menduga hal itu dilakukan dengan sejumlah metode serangan siber macam infostealer atau malware. Metode ini umum digunakan pada aplikasi bajakan, atau situs web skimming dan phising.
Data yang dikuasai pelaku itu kemudian dieksploitasi. Beberapa data yang digunakan pelaku dalam kasus ini dapat berupa nomor kartu kredit, masa berlaku, CVV, dan nama pemilik kartu kredit.
Data itu diduga pertama-tama dicek dulu status keaktifannya. Alfons menduga pengecekan dilakukan dengan cara melakukan transaksi bernominal nol rupiah hingga beberapa kali. Transaksi dari kartu kredit yang sukses, kemudian dijadikan target pembobolan.
Alfons turut menjelaskan, aksi pembobolan kemungkinan telah dilakukan penautan kartu kredit korban dengan aplikasi DANA. Setelah itu, barulah pelaku menggunakan kartu kredit korban untuk membayar sejumlah transaksi.
Menurut Alfons, transaksi tidak sah yang dilakukan pelaku memiliki pola tertentu yakni membeli sesuatu dengan metode pembayaran QRIS via DANA. Jenis objek yang dibeli pelaku juga diduga berpola, seperti pembelian aset kripto atau berbelanja di e-commerce.
"Korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya," kata Alfons.
Menurut Alfons, insiden ini telah memperlihatkan sejumlah kekurangan dari aspek keamanan sistem pembayaran digital pihak-pihak terkait. Menurutnya, terdapat potensi kelemahan dari sistem analisis risiko bank penerbit kartu yang tak berjalan optimal dan, di saat yang sama, kontrol DANA atas pembayaran mencurigakan juga tak berjalan dengan baik.
"Yang dibutuhkan adalah investigasi sumber kebocoran, pengetatan otentikasi, dan kepastian bahwa korban tidak menanggung kerugian yang bukan kesalahannya," ujar Alfons.
Penulis: Rizal Amril Yahya
Editor: Ilham Choirul Anwar