Masuk tirto.id
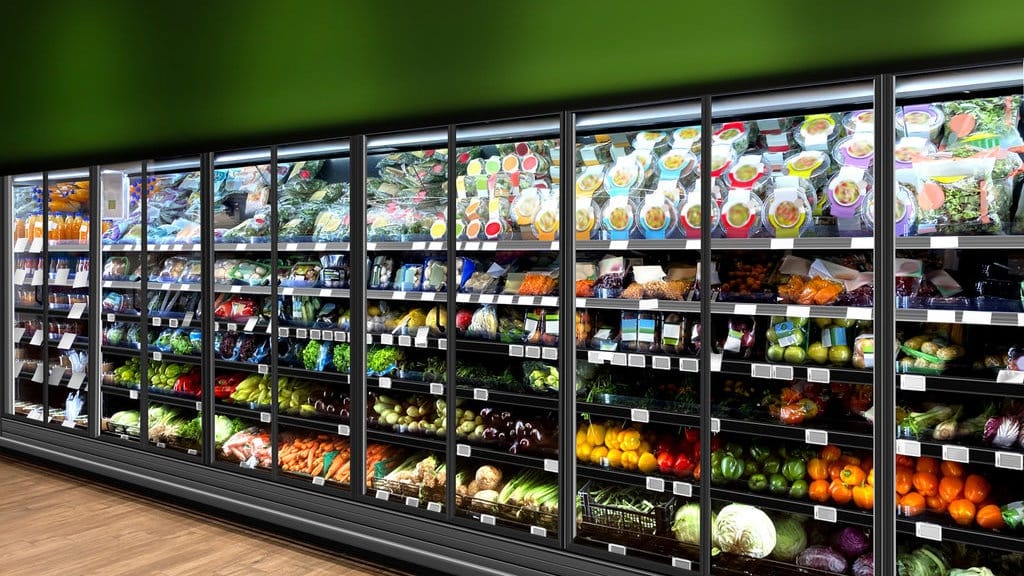
tirto.id - Ratusan supermarket di Prancis menjadi sasaran serangan siber yang menyebabkan kulkas memanas hingga 50°C. Insiden ini mengakibatkan sejumlah kerugian, mulai dari makanan yang membusuk, kebakaran, hingga kerugian finansial.
Berdasarkan data terbaru, sebanyak 300 supermarket milik Les Mousquetaires dilaporkan terdampak peretasan. Lalu, Cooperative U sebanyak 80 toko, Carrefour 80 supermarket, Monoprix sekitar 30 toko, dan beberapa toko milik E.Leclerc. Adapun kerugian finansial secara nasional ditaksir mencapai jutaan euro.
Otoritas Prancis kini tengah melakukan penyelidikan atas peretasan yang menargetkan peralatan yang vital bagi pasokan pangan Prancis. Selain itu, otoritas ini juga menyarankan sejumlah langkah bagi supermarket terkait untuk mengatasi peretasan tersebut.
Kronologi Peretasan dan Dampaknya
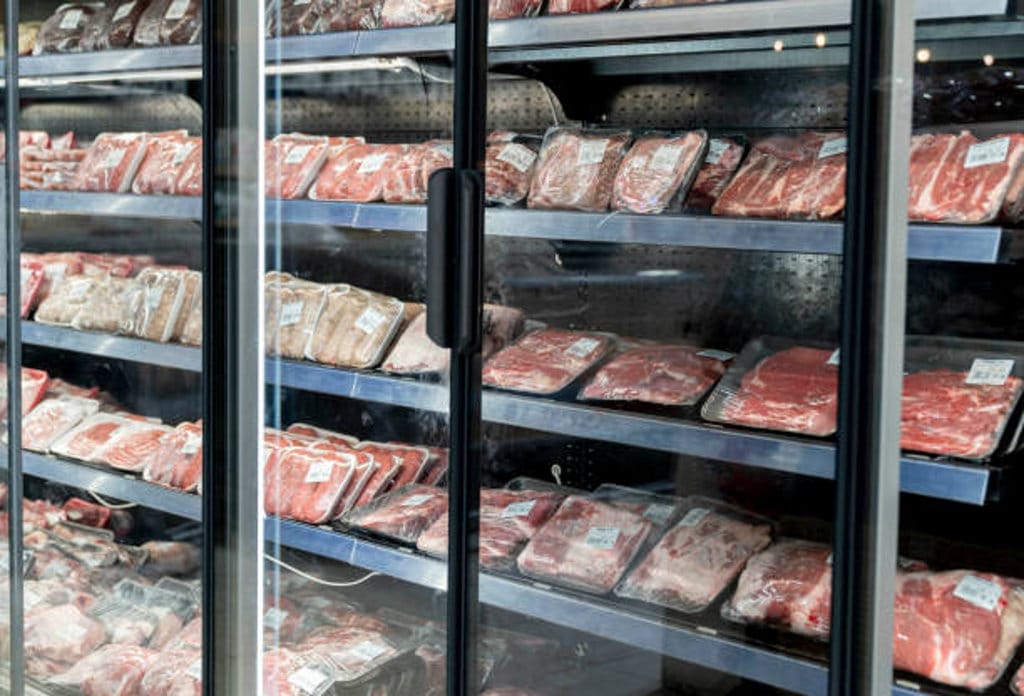
Serangan siber baru saja terjadi pada Minggu-Senin, 11-12 Oktober 2026 yang menargetkan sistem pendingin ratusan supermarket di Prancis. Peretas berhasil mengubah suhu kulkas hingga 50°C dalam durasi hingga enam jam. Akibat kejahatan itu, makanan segar dilaporkan rusak, kerugian finansial, hingga kebakaran kecil di sejumlah toko.
Pada umumnya, alat pembeku di supermarket akan melalui proses pencairan bunga es (defrosting) dalam waktu singkat pada malam hari, dengan menaikkan suhu sedikit. Namun, dalam insiden ini, peretas memerintahkan unit-unit tersebut untuk memanas dan tetap dalam kondisi panas dalam durasi yang cukup lama.
Laporan BBC mencatat lebih dari 400 gerai dilaporkan berhasil diretas dari total kurang lebih 15.000 gerai di Prancis. Dari total tersebut, 80 kulkas dari 6.000 gerai milik Carrefour telah diretas. Sementara Monoprix menyebutkan 5 persen dari lebih dari 400 gerainya terdampak.
Bahkan, beberapa unit kulkas milik Mousquetaires Group (induk perusahaan Intermarché dan Netto) dilaporkan tidak beroperasi pada Senin sore (12/10/2026). Akibat serangan ini, perusahaan telah membuang semua makanan yang terdampak demi menghindari risiko kesehatan.
Tak hanya itu, dua supermarket di wilayah Alsace melaporkan total kerugian sebesar 270.000 euro atau setara dengan Rp5,4 miliar. Jika dikalkulasikan secara nasional, kerugian akibat peretasan kulkas di Prancis diperkirakan mencapai jutaan euro.
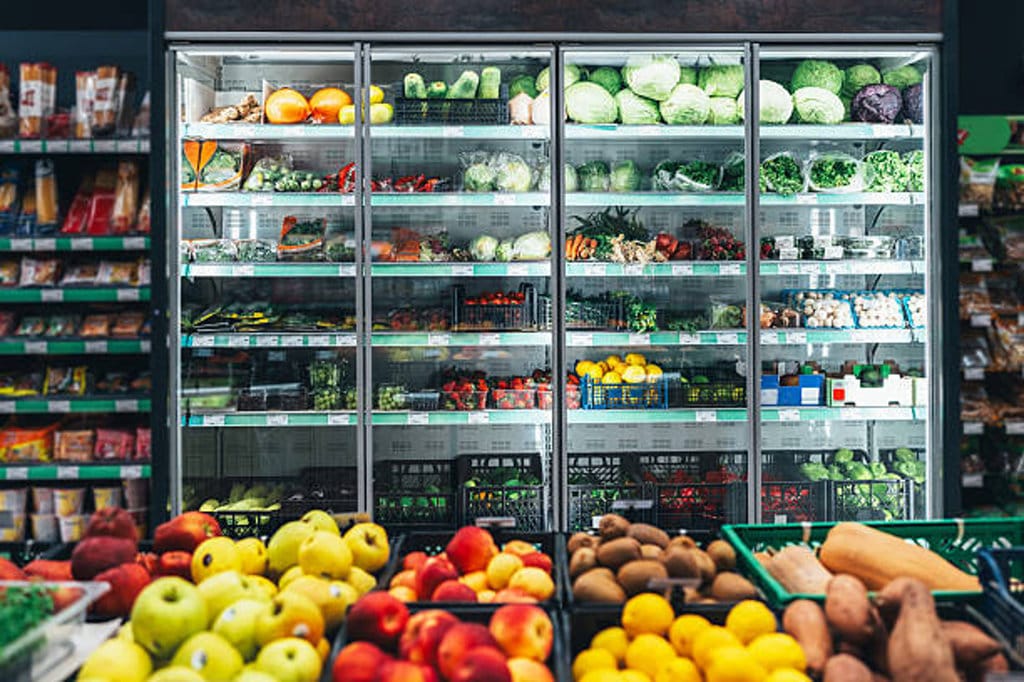
Guna menangani krisis tersebut, perusahaan terdampak telah bekerja sama dengan spesialis pendingin untuk memulihkan situasi secepat mungkin. Sementara itu, berbagai pihak juga mengecam insiden peretasan tersebut.
"Menyerang peralatan penting yang digunakan untuk mengawetkan produk pertanian segar sama saja dengan menyerang rantai pasokan pangan bagi rakyat Prancis. Ini merupakan tindakan yang belum pernah terjadi sebelumnya, sangat serius, dan tidak dapat diterima," tulis Dominique Schelcher, CEO Coopérative U di platform X, Rabu (13/10/2026).
Otoritas terkait tengah melakukan penyelidikan insiden peretasan ini, termasuk Badan Keamanan Siber Nasional Prancis. Sementara, Jaksa penuntut Prancis telah membuka penyelidikan khusus terkait kejahatan siber yang disebut sebagai "serangan siber berskala besar yang berdampak pada lemari pendingin sejumlah jaringan ritel makanan besar di seluruh Prancis".
Penyelidikan tersebut bertujuan untuk menghitung kerugian hingga korban termasuk hubungan antara serangan dan kerusakan yang dilaporkan, yang meliputi makanan yang hilang dan peralatan yang mulai terbakar. Prancis juga berkoordinasi dengan negara-negara Eropa lainnya untuk meminimalisir serangan siber.
Bagaimana Kemungkinan Cara Melakukannya?
Peretasan ratusan kulkas supermarket di Prancis dilakukan dengan mengambil alih kendali jarak jauh pada Minggu malam (11/10). Para peretas mengakses perangkat pengendali suhu, lalu mengaktifkan mode pencairan dan dipanaskan hingga 50°C selama enam jam hingga hari Senin (12/10).
Melansir laman The Hacker News, perangkat yang diretas itu perangkat lunak yang terhubung ke internet buatan perusahaan asal Denmark, Danfoss. Perangkat lunak tersebut memungkinkan peritel untuk mengelola unit pendingin mereka dari jarak jauh.
CERT-FR, tim tanggap darurat insiden komputer milik pemerintah Prancis, menyatakan bahwa pihaknya mengetahui adanya sejumlah kasus peretasan yang menyasar dua seri pengendali buatan Danfoss, yakni AK-SM dan AK-SC serta Copeland XWEB dan Dixell XWEB.
CERT-FR merupakan bagian dari ANSSI, badan keamanan siber nasional Prancis. Kepala ANSSI, Vincent Strubel, menegaskan bahwa kedua seri perangkat tersebut harus segera diputus dari internet atau akses ke perangkat itu dibatasi secara ketat, sebagaimana dilaporkan AFP.
Di sisi lain, Danfoss mengatakan kepada AFP bahwa sebagian besar perangkat yang terdampak merupakan produk lama yang sudah tidak lagi menerima pembaruan perangkat lunak maupun keamanan. Perusahaan tersebut menyebut dua perangkat yang terdampak, yaitu AK-SM 800 dan AK-SC 355.
AK-SM 800 telah mencapai akhir masa dukungan (end-of-life) pada Mei 2021, sementara AK-SC 355 dihentikan secara bertahap pada 2016.
Meski demikian, sejumlah unit dari model yang lebih baru, yaitu AK-SM 800A, juga terdampak karena masih menggunakan firmware versi lama.
Oleh sebab itu, CERT-FR menginstruksikan para operator untuk memutus koneksi pengendali tersebut dari internet atau membatasi akses ke perangkat itu melalui penyaringan jaringan.
"Kampanye serangan terhadap perangkat-perangkat ini diperkirakan masih berlangsung. Perangkat yang sudah tidak lagi mendapatkan dukungan dan pembaruan keamanan (end-of-life/EOL) sangat berisiko diretas jika tetap terhubung ke internet," tulis CERT-FR dalam rilis yang diterbitkan dalam bahasa Prancis pada (12/10/2026).
"Dalam kondisi tersebut, melakukan factory reset atau mengembalikan perangkat ke pengaturan pabrik saja tidak cukup."
Dugaan Motif dan Hasil Penyelidikan Sejauh Ini
Hingga Selasa (13/10), otoritas Prancis masih melakukan penyelidikan dan investigasi untuk mengungkap pelaku dan motif serangan. Selain itu, belum ada kelompok yang mengaku bertanggung jawab maupun permintaan tebusan yang dilaporkan, sehingga motif serangan masih belum diketahui.
Serangan siber terhadap sektor ritel bukanlah fenomena baru. Pada April 2025, Marks & Spencer (M&S), jaringan ritel besar asal Inggris, mengalami serangan ransomware yang memaksanya menangguhkan sejumlah layanan, termasuk pemesanan melalui situs web dan aplikasi. Perusahaan memperkirakan dampak finansial serangan tersebut mencapai sekitar 300 juta pound sterling.
Serangan itu dikaitkan dengan kelompok peretas Scattered Spider, yang dilaporkan menggunakan ransomware DragonForce. Ransomware merupakan jenis perangkat lunak berbahaya yang dapat mengenkripsi data atau mengunci akses ke sistem, kemudian digunakan untuk memeras korban agar membayar tebusan.
Analis teknologi dan keamanan siber Steven Lachance mengatakan bahwa perangkat pintar yang terhubung ke internet akan selalu rentan, karena peretas dapat memanfaatkan celah keamanan untuk masuk ke dalam sistem dari jarak jauh dan mengaktifkan fitur-fitur berbahaya.
“Ini adalah realitas dari penggunaan perangkat-perangkat yang saling terhubung ini,” ujar Lachance, seraya menambahkan bahwa serangan di masa depan bisa saja menyasar sistem medis atau energi.
“Hal ini harus menjadi peringatan bagi dunia… Di seluruh lapisan masyarakat, terdapat infrastruktur yang terhubung ke internet dan dapat diretas. Ini adalah realitas, dan kita memerlukan langkah-langkah di tingkat nasional maupun internasional untuk mencegah serangan semacam itu. Jika tidak, kejadian ini akan terus berulang."
Lantas mengapa supermarket menjadi incaran hacker?
Menurut laporan Aljazeerasupermarket menjadi target yang mudah dan dampaknya besar. Sebagai misal, gangguan pada sistem pendingin dapat menyebabkan kerusakan produk, kerugian finansial, hingga terganggunya rantai pasokan pangan.
Seiring dengan semakin digitalnya sistem pangan dan pertanian, para analis menyatakan bahwa supermarket yang menjual bahan pangan mudah rusak sangat bergantung pada teknologi pendingin sehingga kian rentan terhadap serangan.
Penulis: Sarah Rahma Agustin
Editor: Yantina Debora