Masuk tirto.id
tirto.id - Beberapa waktu ke belakang, dunia sedang menghadapi peningkatan besar serangan siber yang menyasar instansi perbankan dan keuangan. Dalam sebulan terakhir, beberapa bank di negara Eropa dan Asia mengalami serangan siber hingga menimbulkan kerugian bagi nasabah.
Dari benua Eropa, tepatnya di Prancis, Bank Crédit Mutuel Arkéa, mengalami serangan siber dalam bentuk transaksi ilegal yang memakai rekening milik bank. Aksi itu menimbulkan bank kehilangan dana mencapai 100 juta euro atau sekitar Rp2 triliun (dikurs dengan kurs hari ini, yakni 1 EUR=Rp20.367). Sementara itu, di Taiwan, peretas melakukan transfer dana tanpa persetujuan dari 419 nasabah SinoPac yang mencatatkan kerugian lebih dari 40 juta dolar Taiwan Baru atau sekitar 22 miliar rupiah (kurs 1 dolar baru Taiwan=Rp550).
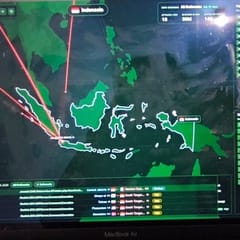
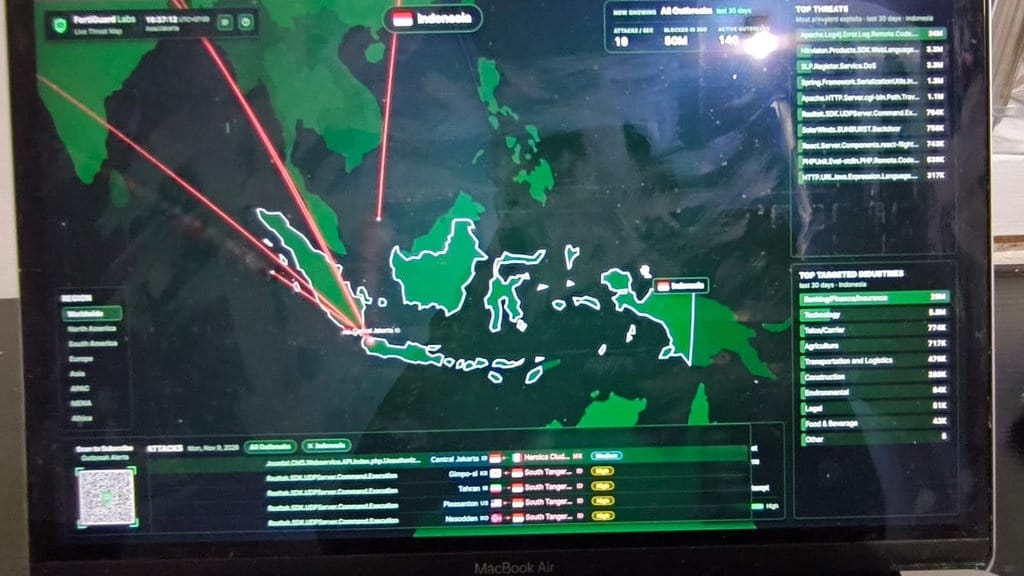
Selain dua negara tadi, serangan siber yang menyasar perbankan juga terjadi Malaysia, India, Korea Selatan, dan Jepang. Berdasarkan pantauan di portal FortiGuard Labs, aktivitas dalam 30 terakhir terdapat 3,3 miliar serangan siber yang ditujukan ke industri perbankan, keuangan, dan asuransi. Serangan tertinggi menyasar negara-negara di Amerika Utara (1,1 miliar), Asia (111 juta), Eropa (77 juta), Amerika Selatan (65 juta), dan Afrika (54 juta).
Dilansir dari situs yang sama, Indonesia sendiri tercatat mengalami total 50 juta serangan siber dalam 30 hari terakhir. FortiGuard Labs mencatat rata-rata ada 19 serangan siber terjadi setiap detiknya. Statistik paling tinggi menyasar sektor perbankan, finansial, dan asuransi mencapai 29 juta serangan. Adapun di bawahnya serangan tinggi juga terjadi kepada industri teknologi (5,8 juta) dan pemerintahan (3,2 juta).
Seiring meningkatnya serangan siber yang menyasar industri perbankan dan finansial akhir-akhir ini, bagaimana langkah yang akan diambil Indonesia untuk mengamankan serta mencegah kejadian di belahan bumi lain tidak terjadi di bumi pertiwi?
OJK Memastikan Serangan Siber Menjadi Perhatian
Kepala Eksekutif Pengawas Perbankan sekaligus anggota Dewan Komisioner Otoritas Jasa Keuangan (OJK), Dian Ediana Rae, memastikan masalah peningkatan serangan siber ke sektor perbankan dan finansial telah menjadi perhatian lembaganya. Ia menjelaskan, pengawas IT Perbankan OJK juga telah melakukan koordinasi dengan personil dari pihak perbankan guna merespons isu tersebut.
"Saya juga sudah mengirimkan surat kepada direksi bank beberapa kali terkait keamanan siber ini, dan terakhir minggu lalu mengingatkan agar manajemen bank selalu dalam posisi alert terkait peningkatan serangan cyber akhir-akhir ini, dan melakukan langkah-langkah preventif yang kita elaborate dalam surat saya itu," tulis Dian melalui aplikasi perpesanan kepada Tirto, Senin (9/11/2026).
Dian menerangkan, isi surat itu telah menerangkan beberapa langkah teknis yang perlu diambil perbankan guna mengantisipasi dampak serangan siber. Ia juga meminta bank terus memantau arus transaksi serta menghentikan sementara transaksi anomali untuk diklarifikasi.
"OJK dan BI juga sudah mengaktifkan Tim Tanggap Insiden Siber (TTIS) untuk mengantisipasi berbagai kemungkinan insiden siber," kata Dian mengakhiri pernyataanya.

Apa Langkah yang Dapat Diambil?
Direktur Eksekutif ICT Indonesia, Heru Sutadi, menjelaskan langkah yang diambil OJK sejauh ini sudah tepat, tetapi belum cukup untuk menghadapi ancaman serangan siber yang meningkat akhir-akhir ini.
Heru berkaca dari kasus Bank Crédit Mutuel Arkéa di Prancis yang menelan kerugian dari transaksi ilegal hingga 100 juta euro. Baginya, kasus di Prancis menunjukkan institusi besar sudah dapat ditembus melalui serangan siber. Ia melanjutkan, Bank Indonesia maupun OJK harus memiliki skenario menghadapi serangan siber seperti deteksi dini, isolasi transaksi, penghentian aliran dan, memulihkan sistem, sebelum dan sesudah kejadian buruk terjadi.
"Berjaga 24 jam hanya menjawab persoalan pengawasan, bukan otomatis menjamin sistem aman. Serangan saat ini bisa memanfaatkan celah vendor, API pembayaran, kredensial yang dicuri, bahkan otomatisasi berbasis AI," terang Heru melalui aplikasi perpesanan kepada Tirto, Senin (9/11/2026).
Kata Heru, sebelum serangan benar-benar terjadi, bank harus melakukan threat hunting atau pencarian sumber ancaman, audit API, uji penetrasi, pemetaan aset digital, hingga pemeriksaaan keamanan vendor. Ketika serangan betul terjadi, Heru menilai bank perlu memiliki kemampuan mengisolasi segmen atau layanan yang terinfeksi tanpa mematikan seluruh sistem inti dengan mencabut akses dan membatasi transaksi yang beresiko tinggi.
Heru mewanti-wanti pihak perbankan agar tidak perlu terburu-buru memulihkan sistem dari cadangan data bila serangan siber sudah terjadi. Hal ini untuk memastikan data terbebas dari malware atau virus. Kemudian, bank juga perlu melakukan pemeriksaan forensik, uji integritas data, serta memulihkan layanan secara bertahap.
"Backup yang tidak pernah diuji bukan jaminan pemulihan data dan sistem, bisa jadi itu justru menyimpan bom waktu," tegas Heru.
Heru menyarankan, bank mengubah pendekatan pengamanan seperti menghentikan seluruh transaksi ketika ada anomali di dalam sistem. Ia mendorong bank menerapkan risk-based response dan isolasi yang presisi sehingga transaksi anomali dapat ditangani tanpa menghentikan transaksi normal yang masih berjalan.
"Misalnya, jika ditemukan pola transaksi mencurigakan dari satu API, rekening, perangkat, atau jalur integrasi, pembatasan diarahkan pada titik tersebut, bukan seluruh layanan. Transaksi berisiko tinggi dapat ditahan untuk verifikasi tambahan, sementara transaksi normal tetap berjalan. Sistem juga harus memiliki batas nilai dan kecepatan transaksi, serta mekanisme penghentian darurat yang terukur," kata Heru.
Pada kesempatan berbeda, analis keamanan siber, Alfons Tanujaya, justru mengingatkan pengawasan dan keamanan kuat belum tentu aman. Dia mencontohkan aksi peretasan di Taiwan yang berhasil melangkahi verifikasi pemindaian wajah sehingga mampu melakukan transaksi ilegal. Kasus Taiwan membuktikan peretasan terjadi bukan karena lemahnya pengawasan bank, tetapi karena perangkat yang dipakai tidak mampu membedakan akal-akalan untuk mengelabui sistem.
"Nah, dalam kasus yang di Taiwan itu, ada beberapa yang secara metode ini aman, enkripsinya nggak pernah bocor, private key, public key-nya. Yang lemah itu apa? Yang lemah itu adalah kameranya itu dia nggak punya sensor yang bisa menghindari tampered pakai akal-akalan," ucap Alfons melalui pesan suara kepada Tirto, Senin (9/11/2026).
Alfons memaparkan, bank sudah memiliki sistem yang teruji, sehingga solusi lainnya perlu juga melihat ancaman dari sisi nasabah. Ia mengusulkan, upaya standarisasi perangkat biometrik agar serangan siber seperti di Taiwan tidak terjadi di Indonesia. Standarisasi ini turut menjangkau ke perangkat lunak untuk gawai yang dipakai verifikasi perbankan seperti perlunya memasang antivirus dan mengunduh pembaruan sistem agar tidak ada celah keamanan.
"Solusinya adalah standarisasi perangkat untuk verifikasi biometrik gitu loh. Jadi sebelum dibolehkan dijadikan sebagai perangkat untuk menyetujui transaksi, handphone itu perlu melewati standarisasi tertentu," imbuh Alfons.
Bagaimana Dampaknya Terhadap Institusi Perbankan?
Chief Economist Bank Permata, Josua Pardede, merespons langkah yang telah diambil OJK untuk mencegah terjadinya serangan siber terhadap pihak perbankan. Menurutnya, langkah itu tepat diambil sebagai pencegahan guna melindungi kepentingan nasabah sekaligus menjaga stabilitas sistem keuangan.
"Perlu dipahami bahwa penghentian sementara tersebut ditujukan pada transaksi yang memerlukan verifikasi lebih lanjut, bukan berarti penghentian layanan perbankan secara keseluruhan," ujar Josua via aplikasi perpesanan kepada Tirto, Senin (9/11/2026).
Ketika dibenturkan adanya kepanikan masyarakat terhadap meningkatnya insiden serangan siber, Josua menjelaskan tidak serta-merta membuat mereka menarik dana dari bank secara besar-besaran. Ia menegaskan, perbankan Indonesia memiliki kerangka pengawasan yang kuat dan didukung pengelolaan serta permodalan yang terpercaya.

Josua melanjutkan, pendekatan paling tepat apabila terjadi serangan siber yang membuat nasabah kehilangan uangnya adalah bank harus bertanggung jawab berdasarkan ketentuan yang berlaku. Lalu, penanganan transaksi tidak sah juga perlu dilakukan dengan cepat, transparan, dan objektif oleh pihak perbankan.
"Namun, perlu pula dibedakan antara kerugian akibat kelemahan sistem, penyalahgunaan oleh pihak lain, maupun faktor yang berkaitan dengan keamanan akses nasabah. Dengan pendekatan tersebut, perlindungan konsumen tetap menjadi prioritas tanpa mengabaikan prinsip keadilan, kepastian hukum, dan pengelolaan risiko yang sehat bagi perbankan," jelas Josua.
Sementara itu, Direktur Ekonomi Digital Center of Economic and Law Studies (CELIOS), Nailul Huda, menyatakan seiring meningkatnya kekhawatiran tidak langsung memicu rush money oleh nasabah. Ia menilai, Indonesia masih memiliki Lembaga Penjamin Simpanan (LPS) yang bisa menjadi benteng ketika perbankan gagal melakukan pembayaran akibat insiden serangan siber.
"Saya rasa belum akan melakukan rush money. Rush money bisa terjadi bukan karena ada serangan siber, tapi karena ada krisis ekonomi dan politik yang menimbulkan kerusuhan," kata Nailul via aplikasi perpesanan kepada Tirto, Senin (9/11/2026).
Nailul menilai langkah OJK untuk menghentikan transaksi anomali dalam jangka pendek dapat diterapkan untuk menangkal serangan siber. Namun, ia menggarisbawahi pula pentingnya tambahan dua langkah verifikasi untuk transaksi sebagai langkah pengamanan sebelum pengguna meneruskan transaksi.
"Terlebih pasca-kasus Bjorka dan pembobolan pusat data Indonesia beberapa waktu silam. Kekhawatiran dari masyarakat pasti ada dan sangat wajar," tutup Nailul.

Penulis: Mukhtar Abdullah
Editor: Andrian Pratama Taher