Masuk tirto.id

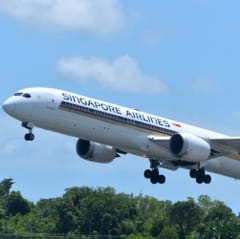
tirto.id - Singapore Airlines (SIA) mengungkapkan sekitar 46.000 catatan pemesanan penerbangan pelanggannya diakses tanpa izin melalui platform Amadeus, perusahaan penyedia teknologi perjalanan global. Insiden tersebut berdampak pada sejumlah informasi pelanggan, termasuk nama, nomor referensi pemesanan, rencana perjalanan, dan kelas penerbangan.
Dalam keterangan kepada media pada Selasa (3/11/2026), Singapore Airlines menyebut sekitar 620 catatan pemesanan di antaranya berpotensi memuat informasi tambahan yang lebih sensitif. Data tersebut meliputi alamat email, nomor telepon, detail dokumen perjalanan, serta nomor keanggotaan program loyalitas KrisFlyer.
Singapore Airlines menegaskan bahwa insiden tersebut terjadi pada platform Amadeus yang mendukung sebagian proses reservasi dan pemesanan maskapai. Sistem teknologi informasi internal Singapore Airlines tidak mengalami peretasan.
Kronologi Kebocoran Data Singapore Airlines
Dalam keterangannya, juru bicara Singapore Airlines menjelaskan bahwa informasi yang diakses secara ilegal oleh pihak ketiga mencakup data dari sekitar 46.000 catatan pemesanan penerbangan. Informasi tersebut tersimpan di platform Amadeus.
Data yang terdampak meliputi nama pelanggan, nomor referensi pemesanan atau booking reference number, rencana perjalanan (travel itinerary), serta kelas penerbangan (booking class). Nomor referensi pemesanan merupakan kode khusus yang digunakan penumpang untuk mengakses dan mengelola reservasi penerbangan mereka.
Selain itu, terdapat sekitar 620 catatan pemesanan yang berpotensi memuat informasi tambahan. Data tersebut meliputi alamat email, nomor telepon, detail dokumen perjalanan, serta nomor keanggotaan program loyalitas KrisFlyer milik Singapore Airlines.
Meski demikian, Singapore Airlines menegaskan bahwa informasi rekening bank maupun kartu kredit pelanggan tidak ikut terekspos. Amadeus juga telah mengonfirmasi bahwa tidak ada perubahan atau modifikasi terhadap pemesanan penerbangan akibat akses ilegal tersebut.
Singapore Airlines turut memastikan insiden ini tidak berasal dari peretasan terhadap sistem teknologi informasi internal perusahaan. Kebocoran sepenuhnya terjadi pada platform Amadeus yang digunakan untuk mendukung sebagian layanan reservasi dan pemesanan maskapai.
Setelah mengetahui adanya insiden tersebut, Amadeus dilaporkan telah menerapkan langkah-langkah penanganan untuk membatasi dampak kebocoran serta menambahkan sistem pengamanan. Perusahaan tersebut juga telah melakukan penguatan perlindungan pada platformnya setelah mengetahui adanya akses tidak sah.
Sebagai langkah pencegahan, Singapore Airlines menghubungi secara langsung pelanggan terdampak yang memiliki jadwal penerbangan dalam waktu dekat. Maskapai tersebut akan mengganti nomor referensi pemesanan mereka untuk mengurangi risiko penyalahgunaan informasi reservasi yang telah diakses pihak ketiga.
Singapore Airlines juga telah melaporkan kejadian tersebut kepada otoritas terkait di Singapura. Maskapai menyampaikan permintaan maaf kepada pelanggan yang terdampak dan menegaskan perlindungan data pribadi penumpang merupakan salah satu prioritas utama perusahaan.
“SIA dengan tulus meminta maaf kepada pelanggan yang terkena dampak atas ketidaknyamanan yang ditimbulkan,” kata juru bicara tersebut dikutip The Straits Times, Kamis (3/11/2026).
“Perlindungan data pribadi pelanggan kami adalah hal yang paling penting bagi SIA,” tambahnya.
Kasus kebocoran data Singapore Airlines turut mendapat perhatian dari Komisi Perlindungan Data Pribadi Singapura (PDPC). Dalam tanggapan kepada media pada 4 November 2026, PDPC menyatakan telah mengetahui insiden yang melibatkan Amadeus tersebut dan sedang melakukan penyelidikan.
Sejumlah Maskapai Internasional Ikut Terdampak
Insiden keamanan pada sistem Amadeus juga dilaporkan oleh sejumlah maskapai internasional lainnya. Beberapa di antaranya adalah Cathay Pacific Airways, Japan Airlines (JAL), All Nippon Airways (ANA), Malaysia Airlines, Korean Air, dan Asiana Airlines.
Meski sama-sama melibatkan Amadeus, jumlah dan jenis informasi pelanggan yang berpotensi terdampak berbeda-beda pada setiap maskapai. Sejumlah pengumuman maskapai juga menjelaskan adanya akses tidak sah melalui kredensial akun sistem, sementara Amadeus menyatakan telah menemukan kerentanan pada lingkungan tampilan pemesanan perjalanan.
Cathay Pacific melaporkan sekitar 53.000 catatan pemesanan terdampak. Dalam sebagian besar kasus, informasi yang diakses mencakup nomor referensi pemesanan, nama penumpang, dan detail penerbangan. Sejumlah kecil catatan juga berpotensi memuat alamat email, nomor telepon, informasi dokumen perjalanan, serta nomor keanggotaan program loyalitas.
Japan Airlines melaporkan sekitar 92.000 pelanggan berpotensi terdampak. Dari jumlah tersebut, sekitar 90.000 pelanggan memiliki informasi berupa kode pemesanan, nama, tanggal penerbangan, rute, dan kelas layanan yang berpotensi diakses. Sekitar 2.000 pelanggan lainnya juga berpotensi memiliki informasi tambahan yang terekspos, seperti alamat email, nomor telepon, nomor paspor, kewarganegaraan, dan nomor keanggotaan program loyalitas.
Sementara itu, All Nippon Airways (ANA) menyebut sekitar 37.800 pelanggannya berpotensi terdampak. Sekitar 36.100 pelanggan memiliki data nama, kode pemesanan, tanggal dan rute penerbangan, serta kelas kabin yang berpotensi diakses. Adapun sekitar 1.700 pelanggan lainnya berpotensi memiliki informasi tambahan yang terekspos, termasuk alamat email, nomor telepon, nomor paspor, kewarganegaraan, dan nomor keanggotaan program loyalitas.
Malaysia Airlines juga mengungkapkan bahwa sebagian informasi pelanggan yang diproses melalui Amadeus mungkin terdampak. Maskapai tersebut menyatakan sedang bekerja sama dengan Amadeus dan pihak terkait untuk menyelidiki insiden serta menilai cakupan dampaknya.
Malaysia Airlines memastikan sistem teknologi informasi internal perusahaan tidak mengalami peretasan. Maskapai juga menyatakan belum menemukan bukti bahwa informasi keuangan pelanggan ikut diakses.
Maskapai tersebut mengimbau penumpang agar berhati-hati terhadap pesan atau komunikasi mencurigakan, terutama yang meminta informasi pribadi maupun keuangan.
Korean Air dan Asiana Airlines turut mengumumkan adanya indikasi akses tidak sah terhadap informasi pelanggan melalui sistem Amadeus. Keduanya menyatakan masih melakukan penanganan dan pemeriksaan lebih lanjut. Hingga pengumuman yang tersedia, kedua maskapai belum merinci jumlah pelanggan yang terdampak.
Amadeus sendiri menyatakan telah menemukan kerentanan pada lingkungan tampilan pemesanan perjalanan. Perusahaan tersebut mengaku telah memperbaiki kerentanan dan meningkatkan sistem pemantauan serta deteksi. Amadeus juga menyatakan penyelidikan masih berlangsung dan belum menemukan bukti bahwa data pembayaran atau keuangan pelanggan diakses.
Penulis: Prihatini Wahyuningtyas
Editor: Dipna Videlia Putsanra