Masuk tirto.id
tirto.id - Badan Siber dan Sandi Negara (BSSN) mencatat lebih dari 3,3 miliar anomali trafik atau ancaman keamanan siber di Indonesia sepanjang periode 1 Januari hingga 12 November 2026. Mayoritas gelombang serangan siber tersebut bersumber dari infeksi perangkat lunak berbahaya (malware), disusul oleh akses tidak sah, serta kesalahan konfigurasi sistem informasi.
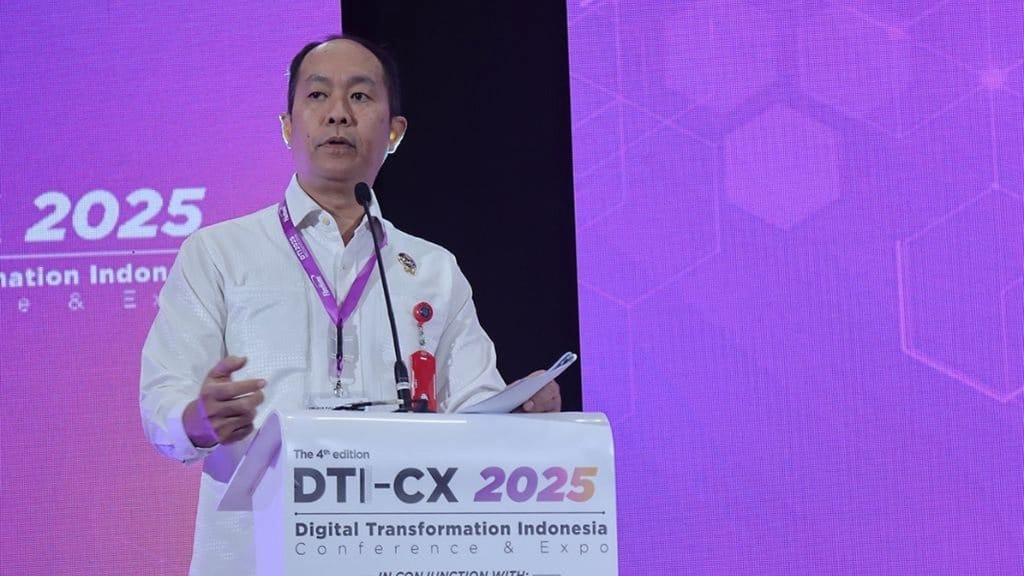
Deputi Bidang Operasi Keamanan Siber dan Sandi BSSN, Mayjen TNI Bondan Widiawan, memaparkan bahwa volume anomali trafik tahun ini menunjukkan tren penurunan jika dibandingkan dengan total kumulatif sepanjang tahun penuh 2025 yang sempat menyentuh angka 5,5 miliar anomali.
Berdasarkan audit pemantauan resmi BSSN, total anomali trafik hingga 12 November 2026 tepatnya mencapai 3.461.114.094 kasus.
Komposisi ancaman tersebut didominasi oleh serangan malware sebesar 84,17 persen, akses tidak sah dan kesalahan konfigurasi sistem (miskonfigurasi) sebesar 10,88 persen, kebocoran informasi 1,63 persen, serta berbagai kategori ancaman siber lainnya sebesar 3,32 persen.
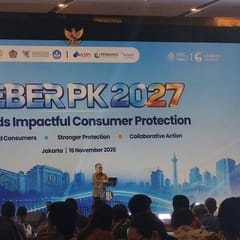
"Ini data kami, anomali trafik yang kami pantau mulai dari Januari sampai 12 November, empat hari yang lalu. Ancaman terbesar kemarin di 2025 ada 5,5 miliar anomali trafik, saat ini 3,3 miliar. Ancaman terbesarnya itu adalah malware atau malicious software. Ancaman berikut terbesarnya adalah kesalahan konfigurasi atau miskonfigurasi,” papar Bondan dalam diskusi panel Geber PK 2027 di Jakarta, Senin (16/11/2026).
Menurut Bondan, tingginya celah kerentanan akibat miskonfigurasi sistem terjadi lantaran banyak instansi, organisasi, maupun lembaga negara yang membangun infrastruktur teknologi informasi secara agresif tanpa mengintegrasikan standar pengamanan sejak fase perencanaan awal.
"Banyak organisasi, lembaga yang kemudian membangun sistem IT-nya secara agresif tanpa mempertimbangkan faktor keamanan atau security. Security by design, resilience by architecture ini kurang diperhatikan, sehingga mengakibatkan berbagai macam bentuk ancaman,” sambung Bondan.
Selain persoalan miskonfigurasi sistem, hasil pemindaian mendalam yang dilakukan BSSN mendapati fakta bahwa 70 persen sistem elektronik di Indonesia saat ini masih mengandalkan bahasa pemrograman PHP versi usang, yang sangat rentan dieksploitasi oleh peretas.
Mengantisipasi lanskap ancaman masa depan—termasuk ancaman dekripsi komputasi kuantum—Bondan secara khusus mengingatkan sektor industri keuangan agar segera meninggalkan standar kriptografi konvensional seperti RSA yang kian usang.
“Jangan kemudian nanti kita implementasi kriptografi-kriptografi seperti RSA dan sebagainya. Dalam roadmap kami, RSA itu akan kita hapus 2029 karena itu sangat lemah. Jadi kalau kita mau migrasi, sekalian langsung migrasi kuantum. Tapi kalau belum mampu ke sana, kita bisa bikin hybrid,” tutup Bondan.
Penulis: Mukhtar Abdullah
Editor: Mochammad Fajar Nur